Hoofdstuk 1: Nederlandse e-commerce in eerste helft 2025 goed voor 17 miljard euro


In de eerste zes maanden van 2025 gaven Nederlanders ruim 17 miljard euro uit aan online aankopen. Dat is 1 procent minder dan in dezelfde periode een jaar eerder, zo blijkt uit de nieuwste Thuiswinkel Markt Monitor.


Vooral de uitgaven aan diensten liepen terug: een daling van 7 procent, met 12 procent minder aankopen. Vooral de categorie Tickets voor Attracties en Evenementen kreeg een klap, met 16 procent lagere uitgaven.


Daarentegen groeiden de bestedingen aan producten met 3 procent, met name in Home & Living (+19 procent). Volgens Thuiswinkel.org-directeur Paul Nijhof zijn dit deels vervangingsaankopen, omdat veel huishoudelijke producten vijf jaar na corona toe zijn aan vernieuwing.

Crossborder en buitenlandse trends

Nederlanders besteedden in totaal 2,3 miljard euro bij buitenlandse webshops, een daling van 1 procent. Het aantal aankopen groeide echter met 8 procent tot 21,6 miljoen. Opvallend is dat Chinese webshops vaker bestellingen kregen (+600.000 aankopen), maar dat de uitgaven juist daalden van 248 naar 196 miljoen euro.
Webshops uit de VS en het VK verliezen terrein, vooral door lagere aankopen van vliegtickets, accommodaties en elektronica.

Betalen en winkelen via mobiel

Het smartphonekanaal wint terrein: 40 procent van alle online aankopen gebeurde via mobiel, tegenover 46 procent via desktop of laptop. Gemiddeld besteden consumenten echter minder via de telefoon (€79 per bestelling) dan via laptop (€122).
Ook in betaalmethoden zijn verschuivingen zichtbaar: het gebruik van iDEAL daalde van 73 naar 70 procent, terwijl Klarna juist groeide van 3 naar 4 procent.

Hoofdstuk 1 Cybercriminelen misbruiken enquête Europese Commissie om inloggegevens te stelen

Cyberbeveiliging Bedrijf - Gratis afbeelding op Pixabay

Onderzoekers hebben een phishingcampagne ontdekt waarbij aanvallers het platform EUSurvey, een online enquêtetool van de Europese Commissie, misbruikten om inloggegevens te stelen. Cybercriminelen maakten hierbij gebruik van geraffineerde technieken om detectietechnologieën te omzeilen die vaak worden gebruikt in Microsoft 365 en beveiligde mails.


EUSurvey is een online tool van de Europese Commissie om enquêtes en formulieren op te stellen voor een groot publiek. De aanvallers voegden een schadelijke en unieke URL toe aan een e-mail. Vervolgens verstuurden ze de mails vanaf het legitieme domein EU-EUSURVEY@nomail.ec.europa.eu. De URL’s in de e-mail leidden de ontvangers naar een nepverificatiepagina. Deze tussenstap was bedoeld om de uiteindelijke bestemming, een website waar ontvangers aangemoedigd werden om hun gegevens in te voeren, te verbergen voor beveiligingstools.

Omdat iedere e-mail een unieke URL bevatte, was het moeilijker voor traditionele beveiligingsoplossingen om de aanval te detecteren en blokkeren. Zo konden aanvallers de standaardprotocollen voor e-mailverificatie omzeilen. Bovendien wekken e-mails die afkomstig lijken van officiële instanties zoals de Europese Commissie vertrouwen bij ontvangers. Hierdoor zijn ze minder op hun hoede en is de kans groter dat ontvangers op schadelijke URL’s klikken.


In de e-mails werd verwezen naar ‘INV REMIT’, een term die geassocieerd wordt met het overmaken van facturen. Dit suggereert dat de e-mail financieel van aard was. E-mails die te maken hebben met betalingen krijgen vaak prioriteit. Dit vergrootte de kans dat ontvangers op de link zouden klikken. Vooral omdat het leek alsof de e-mail van een officiële EU-instantie kwam.

Verborgen  

Omdat de e-mail afkomstig was van een legitieme afzender, kon de originele tekst niet uit de e-mail verwijderd worden. Om te zorgen dat de originele inhoud wegviel tegen de witte achtergrond werd de tekst wit gemaakt. Ontvangers kregen zo minder enquête-uitnodigingen of URL’s te zien – dit had argwaan kunnen wekken. De legitieme EUSurvey-hyperlink bleef echter wel zichtbaar. Deze link leidde naar een feedbackenquête. Minder geavanceerde beveiligingstools detecteerden alleen de onschuldige enquêtelink en classificeerden het bericht als niet kwaardaardig. Zo kon de e-mail de detectietools omzeilen.


“Hoewel dit niet de meest wijdverspreide aanval was, toont deze campagne aan hoe cybercriminelen hun aanvallen via legitieme platforms uitvoeren”, zegt het team van KnowBe4 Threat Labs. “Deze aanval past ook in een trend waarbij aanvallers phishing-e-mails versturen via legitieme services zoals AppSheet, Microsoft, Google, QuickBooks en Telegram. Organisaties kunnen AI gebruiken om geavanceerde phishing-dreigingen te detecteren en te voorkomen dat medewerkers kwaadaardige URL’s en bijlagen te zien krijgen. Daarnaast zorgt het trainen van medewerkers ervoor dat ze leren met welke phishing-aanvallen ze te maken kunnen krijgen.”


8116, #8116
Hoofdstuk 1: ‘Ons brein werkt minder actief als we AI zoals ChatGPT gebruiken’ #Onderzoek

Onderzoek: 'Ons brein werkt minder actief wanneer we AI zoals ChatGPT gebruiken'

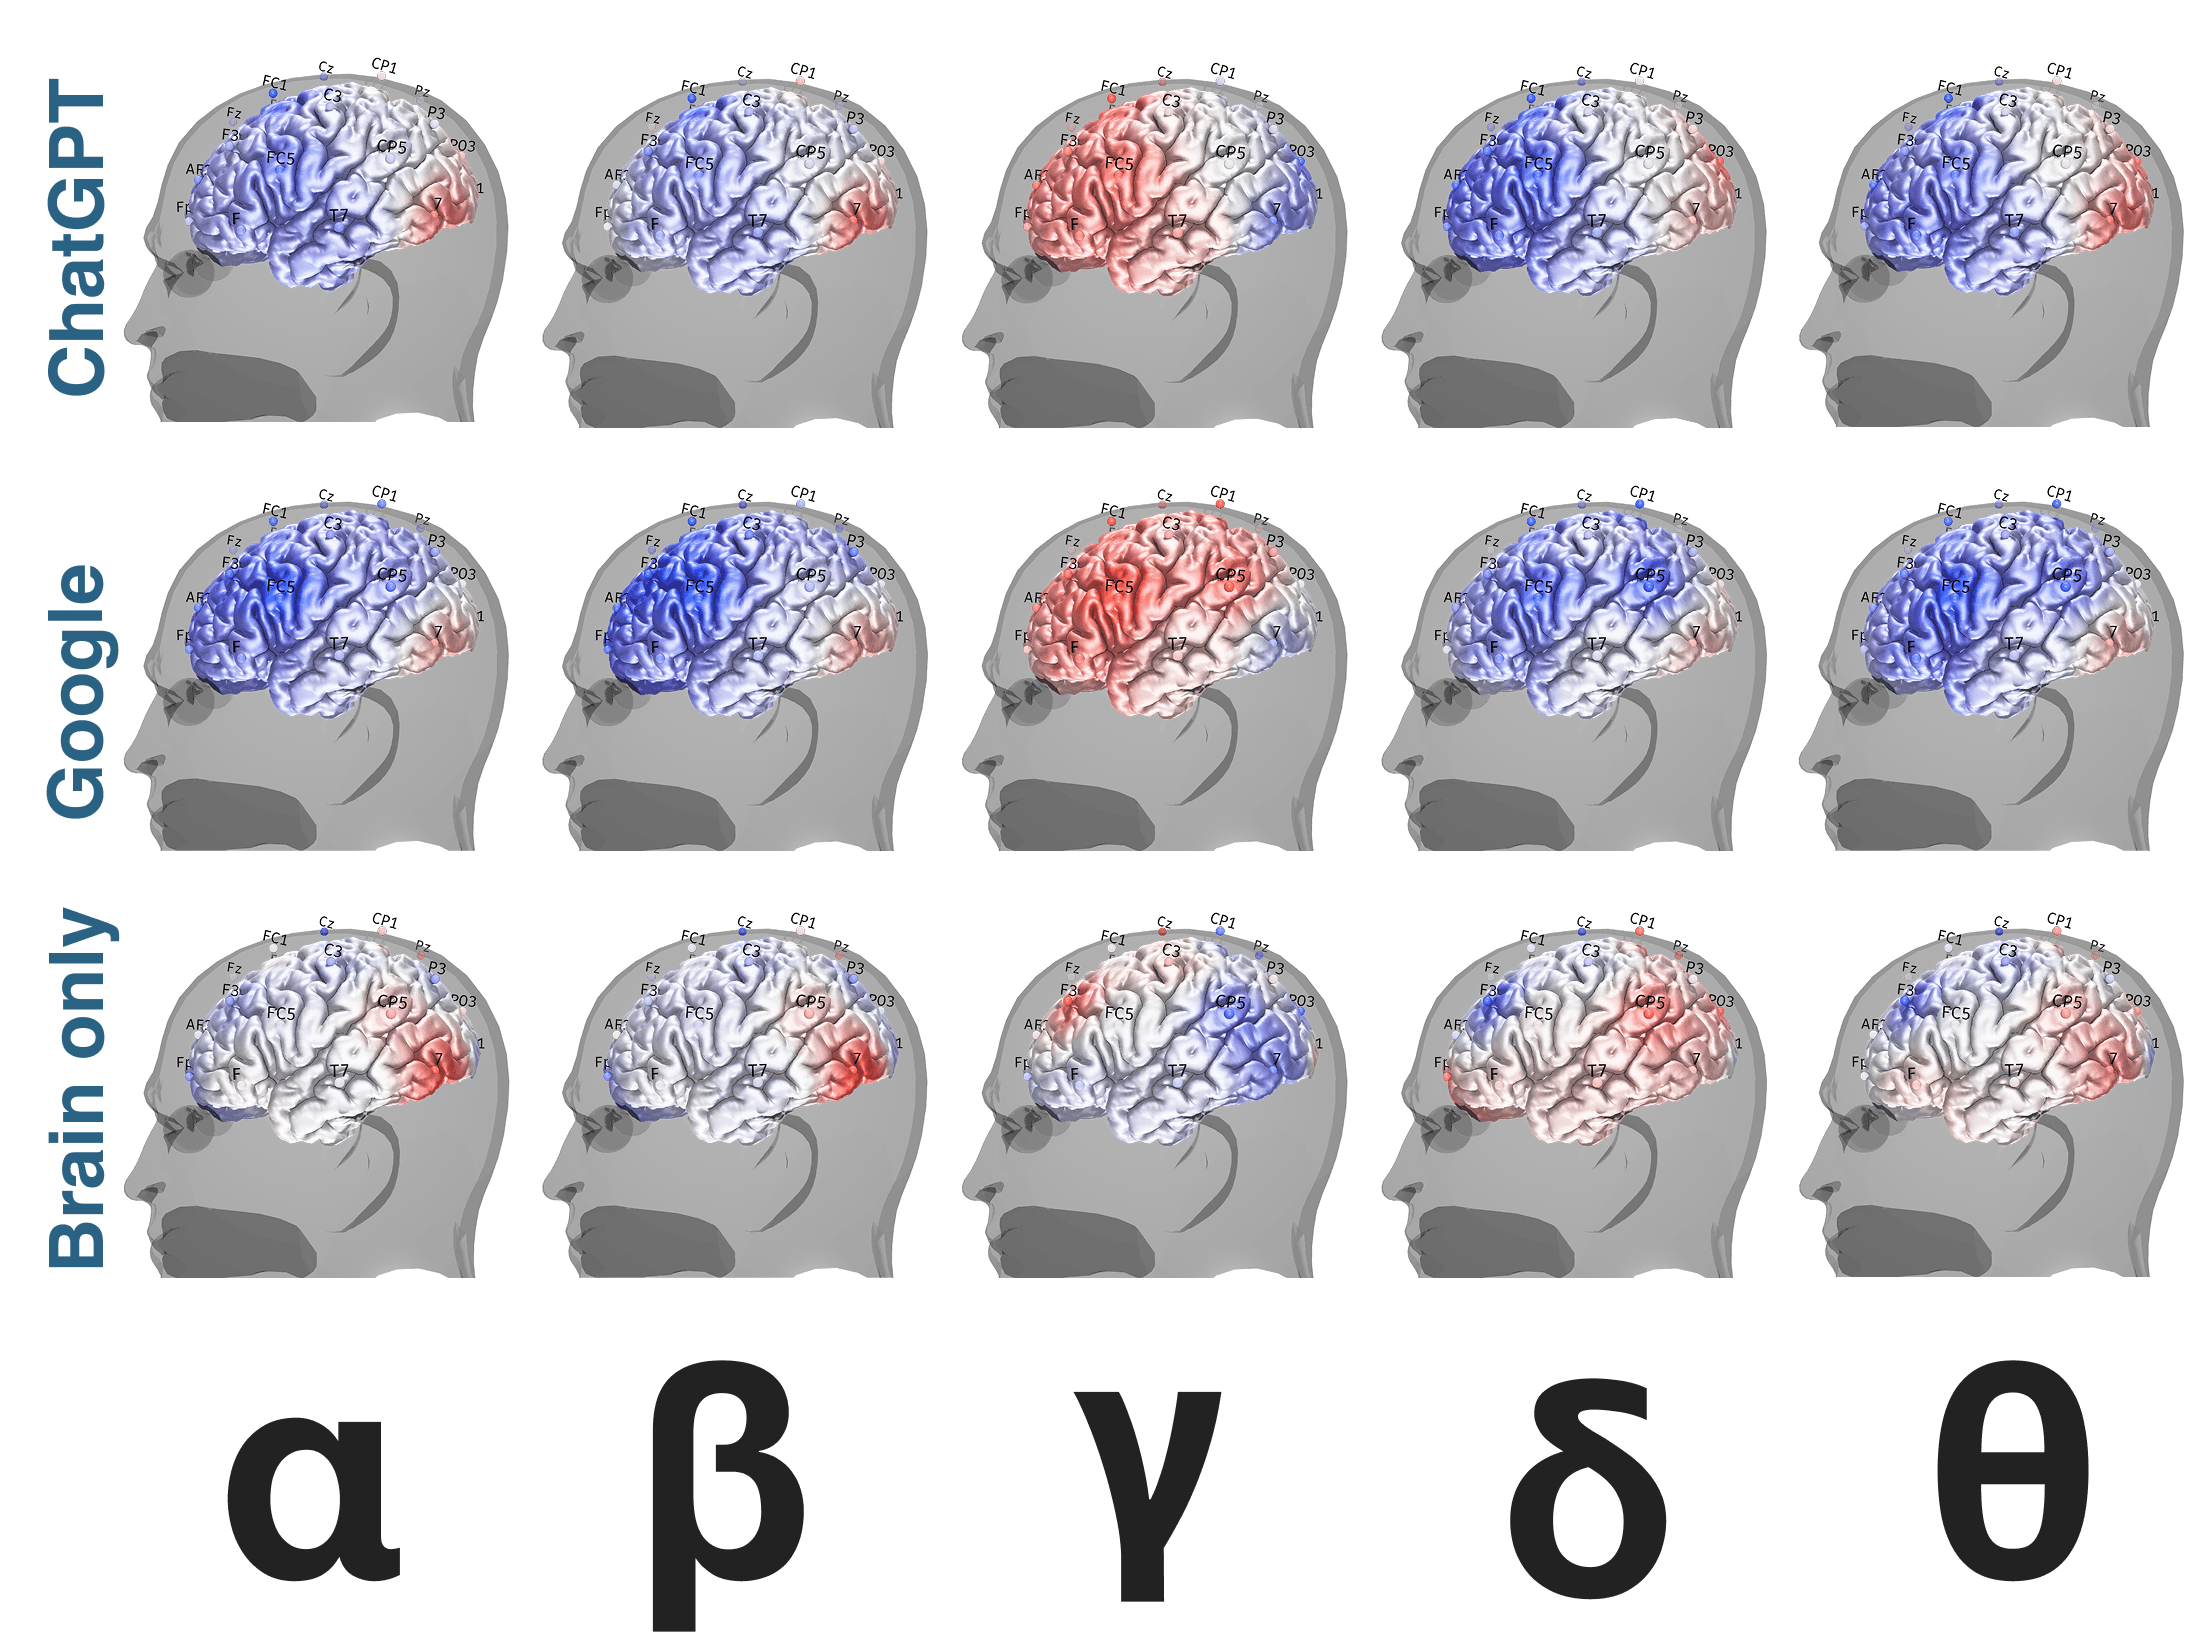
Een studie van het gerenommeerde MIT toont aan dat ons brein minder actief is wanneer we steunen op AI-tools zoals ChatGPT. De meerderheid van de deelnemers kon zich zelfs amper herinneren wat ze kort voordien zelf hadden geschreven. In het onderzoek – waarvan de volledige paper als preprint beschikbaar is – voerden 162 proefpersonen (verdeeld over drie groepen) verschillende schrijfopdrachten uit. Eén groep schreef volledig uit het hoofd. Een tweede groep mocht informatie opzoeken via Google. De derde groep kreeg de hulp van een taalmodel, in dit geval ChatGPT.

Om de cognitieve impact te meten, registreerden onderzoekers de hersenactiviteit via EEG-scans en namen ze interviews af na elke opdracht. De resultaten waren opvallend: deelnemers die ChatGPT gebruikten, vertoonden aanzienlijk minder hersenverbindingen dan de andere groepen.

“De hersenconnectiviteit nam systematisch af naargelang de mate van externe ondersteuning,” aldus het onderzoek.

De groep die zelfstandig werkte, toonde de sterkste en breedste netwerken. De zoekmachinegroep zat in het midden. De ChatGPT-groep scoorde het laagst op elk vlak.

Lees verder →

Hoofdstuk 1 en 14: ‘AP: Aan de slag met AI-geletterdheid’

De samenleving wordt steeds meer geconfronteerd met de invloed van algoritmes en AI. AI-geletterdheid is essentieel voor het versterken van maatschappelijke weerbaarheid in de omgang met algoritmes en AI. 


Ontwikkelaars van AI-systemen en organisaties die gebruikmaken van AI-systemen moeten vanaf 2 februari 2025 zorgen dat hun werknemers ‘AI-geletterd’ zijn. Dat betekent dat mensen die binnen of namens de organisatie AI-systemen gebruiken, voldoende kennis, vaardigheden en begrip moeten hebben om AI op een verantwoorde manier in te zetten. Zowel op technisch als op praktisch, sociaal en ethisch gebied. Dat staat in de AI-verordening.

Als coördinerend AI- en algoritmetoezichthouder helpt de Autoriteit Persoonsgegevens (AP) organisaties met dit document op weg.


Lees verder →

Hoofdstuk 1 en 14: [COLUMN] ‘DeepSeek is een gratis, geopolitiek wapen!’ #AI

hina maakt momenteel de beste EV’s en biedt met TikTok het leukste, virale sociale media netwerk dat jongeren dagelijkse verblijdt. Steeds meer Hollywoord-blockbusters worden gefinancierd door Chinese investeerders en Ali en Temu maken het de retailers in het Westen al langere tijd lastig met dumping. Het Westen maakte zich aanvankelijk druk om de TikTok-data die wordt binnengeharkt door de Chinese overheid. De vraag die niemand durft te stellen: wat als er spontaan een goedkope, nieuwe AI-tool opduikt gelinkt aan diezelfde Chinese overheid?

Deepseek, een AI-chatbot uit China, maakt furore en zet gevestigde namen zoals  ChatGPT en Meta’s AI-modellen onder druk. Hoe goed is DeepSeek echt? En waarom is deze  chatbot opeens de meest gedownloade gratis app? En misschien nog belangrijker: wat is de keerzijde?


Lees verder →

Hoofdstuk 8 Campagne: Henry Handsome zet met Wilde Ganzen in op activatie van jongere donateurs

image

Creatief bureau Henry Handsome en goededoelenorganisatie Wilde Ganzen hebben samen een succesvolle landelijke actieweek gelanceerd: de Wilde Week. Tijdens deze campagne werden donaties aan 51 kleinschalige projecten wereldwijd verdubbeld. Het resultaat: een opbrengst van €813.376 in één week én een belangrijke stap in de herpositionering van Wilde Ganzen richting een jongere doelgroep.

Focus op jongere generatie  

Wilde Ganzen bestaat sinds 1957 en wordt vooral gesteund door oudere generaties. Met een nieuwe campagne richt de organisatie zich nu nadrukkelijk op jongere donateurs. “We ontdekten dat de bestaande huisstijl te weinig emotionele verbinding maakte,” zegt Fanny Morien, co-founder van Henry Handsome. “De uitstraling was generiek, terwijl Wilde Ganzen juist persoonlijk, betrokken en transparant werkt. Wat ontbrak, was een visuele én inhoudelijke vertaling van hun unieke aanpak: de samenwerking tussen donateurs hier en initiatiefnemers daar.”

Lees verder →